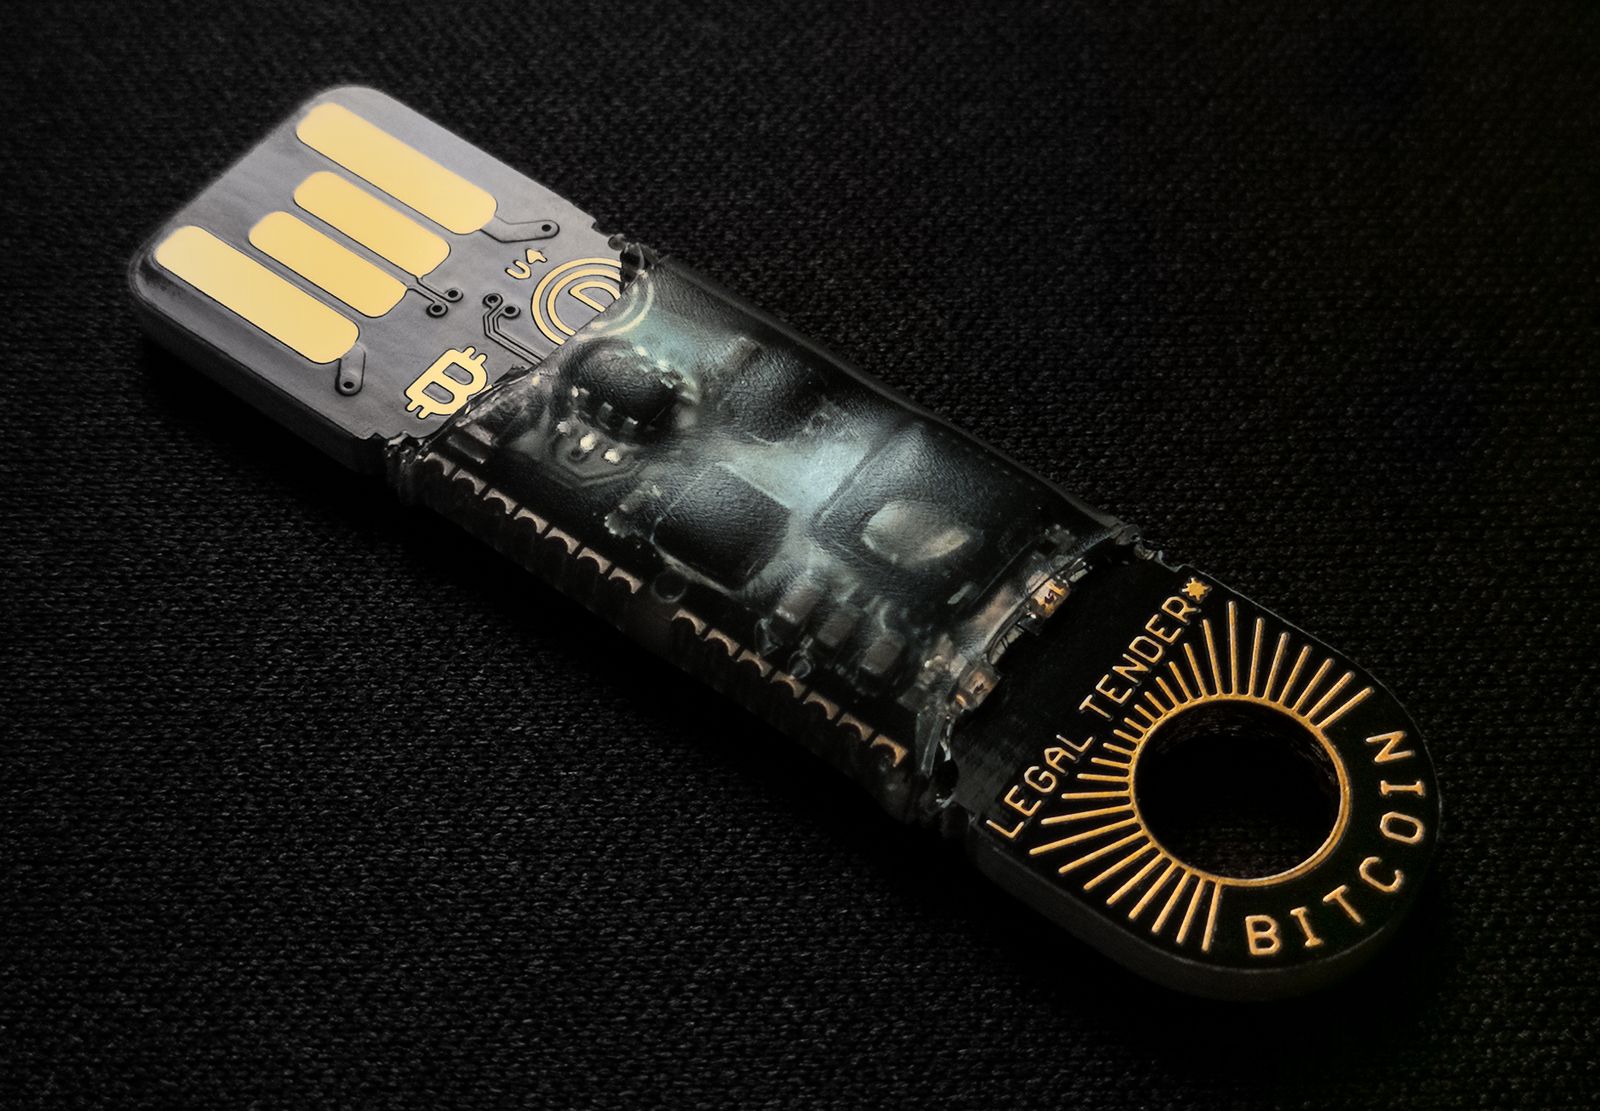
52,37 bitcoins voltaram para o lado certo da história. Em 21 de setembro de 2026, pesquisadores de segurança consolidaram moedas que estavam em endereços ligados ao maior ataque já registrado contra uma carteira de hardware e as enviaram para um endereço controlado pelo Crypto Recovery Trust, estrutura jurídica criada no estado americano do Wyoming para devolver ativos a quem perdeu. A transação foi confirmada no bloco 967.948 e carrega uma mensagem gravada na própria blockchain, um OP_RETURN com o texto “claim:cryptorecoverytrust dot com” — um convite público para as vítimas irem buscar o que é delas, segundo o CoinDesk.
Em reais, é dinheiro sério: são cerca de US$ 4,5 milhões, algo perto de R$ 23 milhões com o bitcoin rondando os US$ 84 mil e o dólar na casa dos R$ 5,18. Mas é pouco diante do tamanho do estrago — esses 52,37 BTC representam 2,8% de tudo o que a Galaxy Digital conseguiu rastrear no episódio.
E existe um número que importa muito mais para você, se guarda bitcoin em carteira própria: atualizar o firmware do aparelho não conserta a seed que já foi criada. Quem gerou a frase de recuperação entre março de 2021 e julho de 2026 em um Coldcard afetado segue carregando uma chave que um computador comum consegue reconstruir. O firmware novo protege as carteiras futuras. A sua, se caiu naquela janela e não teve dados físicos adicionados na criação, continua exposta hoje.
O que aconteceu com a Coldcard entre julho e setembro
A linha do tempo é curta e vale ser lida com atenção, porque as datas explicam por que tanta gente ainda está em risco.
A fabricante canadense Coinkite publicou o aviso de segurança em 30 de julho de 2026. No dia seguinte, 31 de julho, já havia firmware emergencial para todas as linhas afetadas. No mesmo período, as primeiras ondas de saques aconteceram: cerca de 594 BTC — na época algo como US$ 38 milhões — drenados de aproximadamente 500 carteiras em um intervalo de cerca de 25 minutos, entre 01h31 e 01h56 UTC de 31 de julho.
O rastreamento da Galaxy Digital soma 1.789,28 BTC desviados desde 31 de julho, e o total publicado pela empresa chega a cerca de 1.830 BTC distribuídos por 9.162 endereços. As perdas estimadas passam de US$ 100 milhões, com relatos de US$ 114 milhões e picos citados na casa dos US$ 130 milhões (CoinDesk, Decrypt).
A parte que assusta de verdade: não houve acesso físico, não houve phishing e não houve malware na máquina de ninguém. As chaves foram reconstruídas fora do aparelho, a partir de endereços públicos.
A causa, em português simples
Em março de 2021, uma migração de código durante a troca de bibliotecas criptográficas mudou o caminho usado para gerar a seed do aparelho. Em vez de chamar o gerador de números aleatórios por hardware — o chip dedicado que produz ruído físico genuíno —, o firmware passou a resolver para um gerador pseudoaleatório de software, o Yasmarang, embutido no MicroPython. Esse gerador foi inicializado com dados previsíveis: os 32 bits baixos do identificador do chip, o contador SysTick e registradores de relógio. Depois disso, não coletou mais nenhuma entropia nova, conforme a análise técnica do caso.
O erro que permitiu tudo isso foi banal: uma checagem de compilação, o #ifndef MICROPY_HW_ENABLE_RNG, testava apenas se a configuração existia, e não qual valor ela tinha. Como o valor estava definido como zero — desligado —, a compilação passou sem erro e o binário saiu com o gerador fraco no lugar do forte.
O resultado numérico é o que explica o roubo. Uma seed de 12 palavras deveria carregar 128 bits de imprevisibilidade. Nos Mk2 e Mk3 com firmware 4.0.1 a 4.1.9, sobraram cerca de 40 bits — aproximadamente 1,1 trilhão de combinações, um espaço que se varre em minutos ou horas com hardware comum. Nos Mk4, Mk5 e Q antes das versões corrigidas, a estimativa é de cerca de 72 bits, ainda muito abaixo do esperado, como mostra a tabela de versões afetadas.
Para não espalhar pânico errado: TAPSIGNER, OPENDIME e SATSCARD não são afetados, porque usam outra base de código. O problema é específico das linhas Mk2, Mk3, Mk4, Mk5 e Q.
Como saber se o seu endereço está entre os recuperados
Qualquer pessoa pode checar, e a checagem é gratuita. O endereço é cryptorecoverytrust.com: basta informar o endereço público da carteira para ver se ele aparece entre os fundos recuperados — a checagem inicial pede apenas o endereço público, e a prova de titularidade é um passo separado. Nada mais que isso — endereço público, nunca seed, nunca chave privada, nunca PIN.
Vale entender com quem você está lidando. O Recovered Digital Asset Statutory Trust of Wyoming é um trust estatutário registrado no Wyoming sob o número 2026-002059293, com o trustee Agentic Trace LLC (registro 2025-001845943). A Divisão de Bancos do Wyoming determinou que o trust não precisa de licença de trust company nem de licença de transmissora de valores, e o próprio trust informa que não cobra nenhuma taxa dos donos. A prova de titularidade é feita por assinatura de uma mensagem única, no seu próprio aparelho — só a assinatura sai dali. A chave privada não cruza rede alguma.
O valor depositado não veio do nada. A DART, firma especializada em recuperação de ativos digitais, relatou em 17 de agosto ter assegurado pouco mais de 50 BTC e os depositado no trust (Gate). O pesquisador de segurança Nick Bax participou do resgate de cerca de 50 BTC no fim de julho — moedas que, segundo ele, estavam “prestes a ser roubadas”. Alex Thorn, da Galaxy, estima que cerca de 40% da “onda 2” do ataque tenha sido varrida por white hats, isto é, por gente que entrou primeiro para proteger, não para roubar.
Agora, a verdade desconfortável: aparecer na lista não significa receber. O trust revisa registros de recuperação, cadeia de custódia e comprovantes de propriedade, faz triagem de sanções e pode recusar reivindicações concorrentes. Nenhuma vítima recuperou fundos por via judicial até agora, e o processo tende a se arrastar por meses.
As três armadilhas que ainda podem custar tudo
Armadilha 1 — “já atualizei o firmware, estou seguro”. Falso, e é o erro mais caro do momento. As versões corrigidas são Mk3 4.2.0+, Mk4/Mk5 standard 5.6.0+, Mk4/Mk5 Edge 6.6.0X+, Q standard 1.5.0Q+ e Q Edge 6.6.0QX+. Em 21 de agosto a Coinkite publicou novo firmware após uma auditoria assistida por inteligência artificial, e as versões recomendadas hoje são 5.6.2 para Mk4/Mk5 e 1.5.2Q para a linha Q. Tudo isso corrige a geração futura de seeds. A seed antiga continua a mesma, e o caminho correto é gerar uma nova e migrar os fundos. Existe uma exceção verificável: quem adicionou 50 ou mais lançamentos privados de dados na criação da seed não é considerado em risco por essa falha específica — de 50 a 98 rolagens equivalem a cerca de 128 bits de entropia, e 99 ou mais chegam perto de 256 bits. Uma passphrase BIP-39 forte cria uma carteira separada, mas a recomendação da fabricante continua sendo migrar.
Armadilha 2 — o golpe da “recuperação” com taxa antecipada. Ataques assim atraem uma segunda leva de vítimas. O roteiro é sempre parecido: pedem adiantamento, “taxa de desbloqueio”, instalação de AnyDesk ou TeamViewer, ou simplesmente a seed phrase. Ninguém legítimo pede seed, chave privada, PIN ou código de recuperação — e o FBI orienta, no IC3, não pagar por serviços de recuperação de fundos. Digite o endereço do site manualmente, no navegador, em vez de clicar em links recebidos por mensagem, e-mail ou anúncio.
Armadilha 3 — pressa. Migração feita com pressa é como as pessoas perdem moedas. Transfira primeiro um valor pequeno de teste, confira no aparelho se o endereço novo é o correto e só depois mova o saldo. E nunca fotografe, nunca digite em site e nunca guarde digitalmente a seed ou a sequência de dados usada na criação.
O que isso muda para quem está no Brasil
Aqui não existe a estrutura que salvou as vítimas americanas. O trust do Wyoming só funciona porque aquele estado tem legislação específica para custódia de ativos digitais desde 2019 — no Brasil, um resgate desses feito por terceiros ficaria em zona cinzenta: a Lei 14.478/2022 e o marco em construção pelo Banco Central tratam de prestadores de serviços de ativos virtuais, não de resgates emergenciais feitos por terceiros (BitNotícias).
E o calendário brasileiro encosta nesse assunto. Pela Resolução BCB nº 588, a partir de 1º de outubro de 2026, transferências de ou para carteira autocustodiada de valor igual ou superior a US$ 10 mil devem ser comunicadas ao Coaf até o dia útil seguinte, sem depender de suspeita — a norma não proíbe a autocustódia, só dá visibilidade à passagem entre a corretora e a carteira do usuário (SpaceMoney, G1). Já a Resolução BCB nº 584 prevê, a partir de 1º de janeiro de 2027, retenção de até 24 horas em transferências acima de US$ 10 mil destinadas a prestadoras no exterior ou a carteiras autocustodiadas (Cointelegraph Brasil). Quem planeja migrar fundos depois de 1º de outubro entra nesse trilho de reporte.
Na parte tributária, a boa notícia: migrar fundos entre carteiras do mesmo titular não é alienação, então não gera ganho de capital. O imposto aparece na venda ou na troca. Vendas de até R$ 35 mil por mês em custódia no Brasil são isentas; acima disso vale a tabela de ganho de capital, de 15% a 22,5%, com DARF código 4600. Em plataforma estrangeira, 15% sem faixa de isenção, pela Lei 14.754/2023. E há obrigações de reporte: declaração de posse em “Bens e Direitos” a partir de R$ 5.000 por criptoativo em 31/12, e a DeCripto (IN RFB nº 2.291/2025), em vigor desde julho de 2026, para operações via prestadoras no exterior, plataformas descentralizadas ou fora de prestadoras, conforme as normas da Receita Federal. A MP 1.303/2025 caducou e as regras acima continuam valendo.
🚀 Pronto para começar?
A melhor exchange para brasileiros 👋 Use o código HERMESS ao se cadastrar na Binance e dê seu primeiro passo no mundo cripto!
⚠️ Este conteúdo é apenas informativo e não constitui recomendação de investimento. Investir em criptomoedas envolve riscos. Faça sua própria pesquisa (DYOR).
Tem ainda um efeito colateral de comportamento que merece honestidade: parte dos usuários afetados passou a transferir saldo para corretoras centralizadas — o oposto do mantra de autocustódia. Faz sentido no susto e cria outro risco no longo prazo, porque troca risco de software por risco de contraparte. A memória da FTX e da Mt. Gox é recente o bastante para lembrar que custódia terceirizada também tem histórico de perda. O equilíbrio prático é ter uma parte em autocustódia com seed nova e conferida, e uma parte em plataforma regulada, na proporção do seu patrimônio e do quanto você consegue proteger com as próprias mãos.
O que fazer agora: 7 passos
- Descubra qual firmware gerou a sua seed atual. Se foi Mk2/Mk3 entre 4.0.1 e 4.1.9, ou Mk4/Mk5/Q antes das versões corrigidas, trate a seed como afetada.
- Consulte o endereço público em cryptorecoverytrust.com para ver se ele está entre os fundos já recuperados.
- Se houver correspondência, inicie a reivindicação assinando a mensagem no próprio aparelho e reúna comprovantes de origem dos fundos. Um endereço na lista não garante pagamento — mas sem isso não há devolução.
- Se a seed veio de firmware afetado e você não adicionou pelo menos 50 lançamentos privados de dados, instale o firmware corrigido, gere uma seed nova e migre os fundos em etapas, testando com valor pequeno primeiro.
- Nunca pague ninguém pela recuperação. Taxa antecipada, “desbloqueio” e pedido de seed são assinatura de golpe.
- Reporte. No Brasil, golpes podem ser registrados na delegacia virtual e no IC3 se houver alcance internacional.
- Reveja onde o saldo está guardado. Uma carteira de hardware com seed fraca não é autocustódia de verdade: é risco disfarçado de segurança.
O que quebrou não foi o bitcoin. Foi a implementação de uma biblioteca dentro de um aparelho que todo mundo tratava como inviolável, e o conserto não vem por atualização — vem por gerar uma chave nova. Quem entende isso hoje sai na frente: seed nova, aparelho atualizado, endereço conferido e uma parte do patrimônio numa plataforma regulada. Isso está inteiramente sob o seu controle, e é o único pedaço desse episódio que ninguém pode tirar de você.
🔥 Trade na Bybit Também
Bybit é uma das top-3 exchanges globais. Cadastre-se com o código 7LMZ0G e ganhe desconto nas taxas!
Cadastrar na Bybit →⚠️ Investir em criptomoedas envolve riscos. Faça sua própria pesquisa (DYOR).